Command Palette
Search for a command to run...
nanoMuse:面向你所拥有的每一台设备的开源个人智能体
nanoMuse:面向你所拥有的每一台设备的开源个人智能体
Guangyi Liu Yong Liu Jiangning Zhang
摘要
2011 年的助手会回答并等待,而 2023 年的智能体则完成一项任务后停止。2026 年 9 月,Meta 的 Muse 展示了一个面向单一个人的智能体,它拥有账户、设备、记忆和持续对话,但封闭运行在供应商的云端,且仅在一个国家。人们期望这样的智能体能够在一个人的账户和设备上执行操作,跨周记住该用户,在值得时主动开口,并为其行为作出交代。它属于一类软件,而非模型,此前一直没有开放的对等实现。本报告通过五个问题和三个阶段来界定个人智能体。报告根据 Meta 的公开记录及其生产提示词的一份副本,梳理了 Muse 的构建方式,每项陈述均标明出处。随后,本报告介绍了 nanoMuse,即遵循 GPL-3.0 许可的开源对等实现:它在一个人拥有的每台设备上运行同一个智能体,并拥有可操作手机屏幕与计算机屏幕的“手”。这些智能体通过任何人都可运行的中继共享同一对话;每个动作都经由 Sentinel,记忆是用户本人可读取的文件,模型由用户自行选择。其规模与成本以估算值给出。哪些内容开放、具有来源溯源的记忆、针对“手”的评测套件以及与之配套的开放模型,均作为路线图加以阐述。
一句话总结
浙江大学的研究人员提出 nanoMuse,一个开源 GPL-3.0 个人 agent,运行在一个人拥有的每台设备上,并通过可自托管的 relay 共享同一个对话,具备屏幕控制、Sentinel 门控操作、可读记忆文件以及用户选择的模型,是 Meta 闭源 Muse 的开源对应物。
核心贡献
- 报告通过五个问题和三个视野定义个人 agent,追溯从 2011 年的助手到 2026 年 9 月 agents 的脉络。
- 报告重建了 Meta Muse 的构建方式,依据 Meta 的公开记录和一份其生产提示词副本,每条陈述都标注了来源。
- 报告介绍 nanoMuse,一个开源 GPL-3.0 对应物,运行在一个人拥有的每台设备上,手在手机屏幕和电脑屏幕上,任何人都能运行的共享对话 relay,每个操作之上的 Sentinel,以文件形式存在的记忆,以及模型选择。大小和成本以估算给出,开放路线图涵盖带溯源记忆、用于手的评估套件,以及用于手的开放模型。
引言
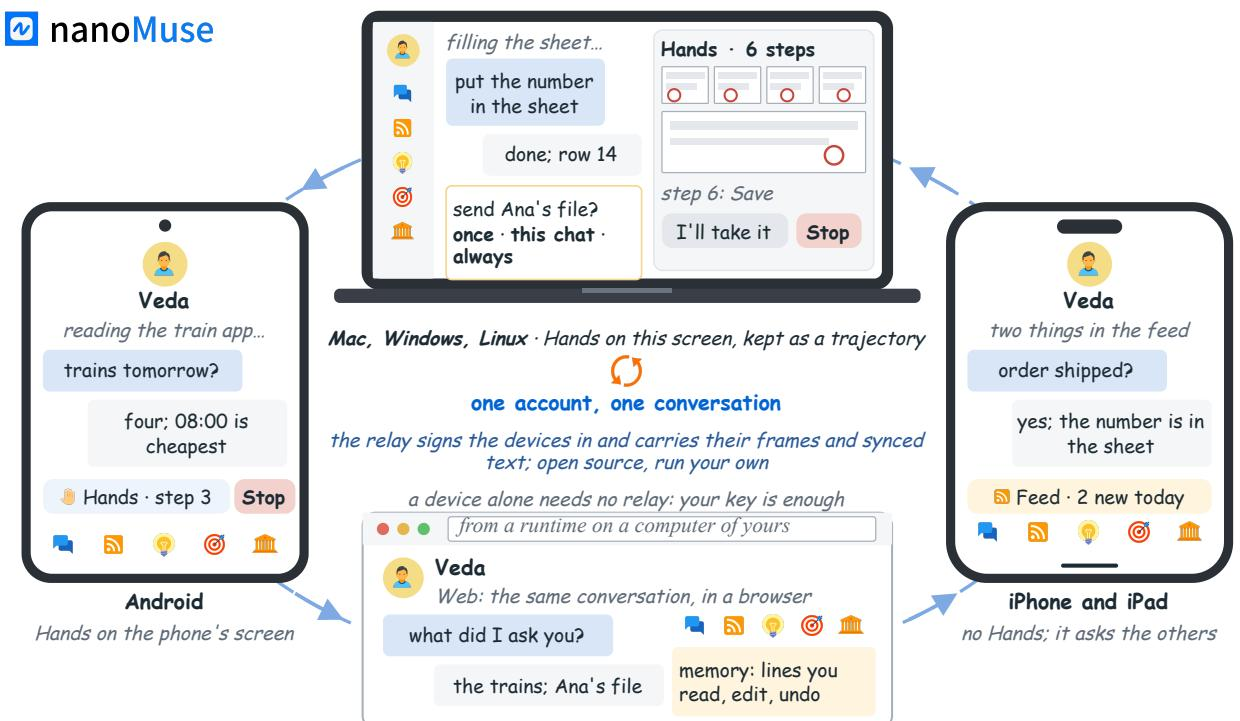
作者追溯了从面向任务的助手到个人 agents 的转变,最终汇聚到 2026 年 9 月由 Meta Muse 引领的浪潮。个人 agent 长期作用于一个人的账户、设备和文件,必须可问责,但像 Muse 这样的商业产品以封闭、供应商托管的 Linux 虚拟机运行,只开放了一个小型 gadget SDK。此前的 agents 要么在供应商云中处理单一任务,要么即使开源,也在用户基础设施上运行却没有完整屏幕控制;仅云的 agents 无法触达缺少 API 或网页的日常移动应用。为解决这一问题,作者提出 nanoMuse,一个运行在用户已有硬件上的开源个人 agent,手在手机和电脑屏幕上,每个操作之上有 Sentinel,记忆以文件形式存在,并公开大小和成本。
方法
作者将 Muse 设计为后台个人 agent,结构分为三个不同安全区:用户接触面、专用云环境以及隔离的主机服务。
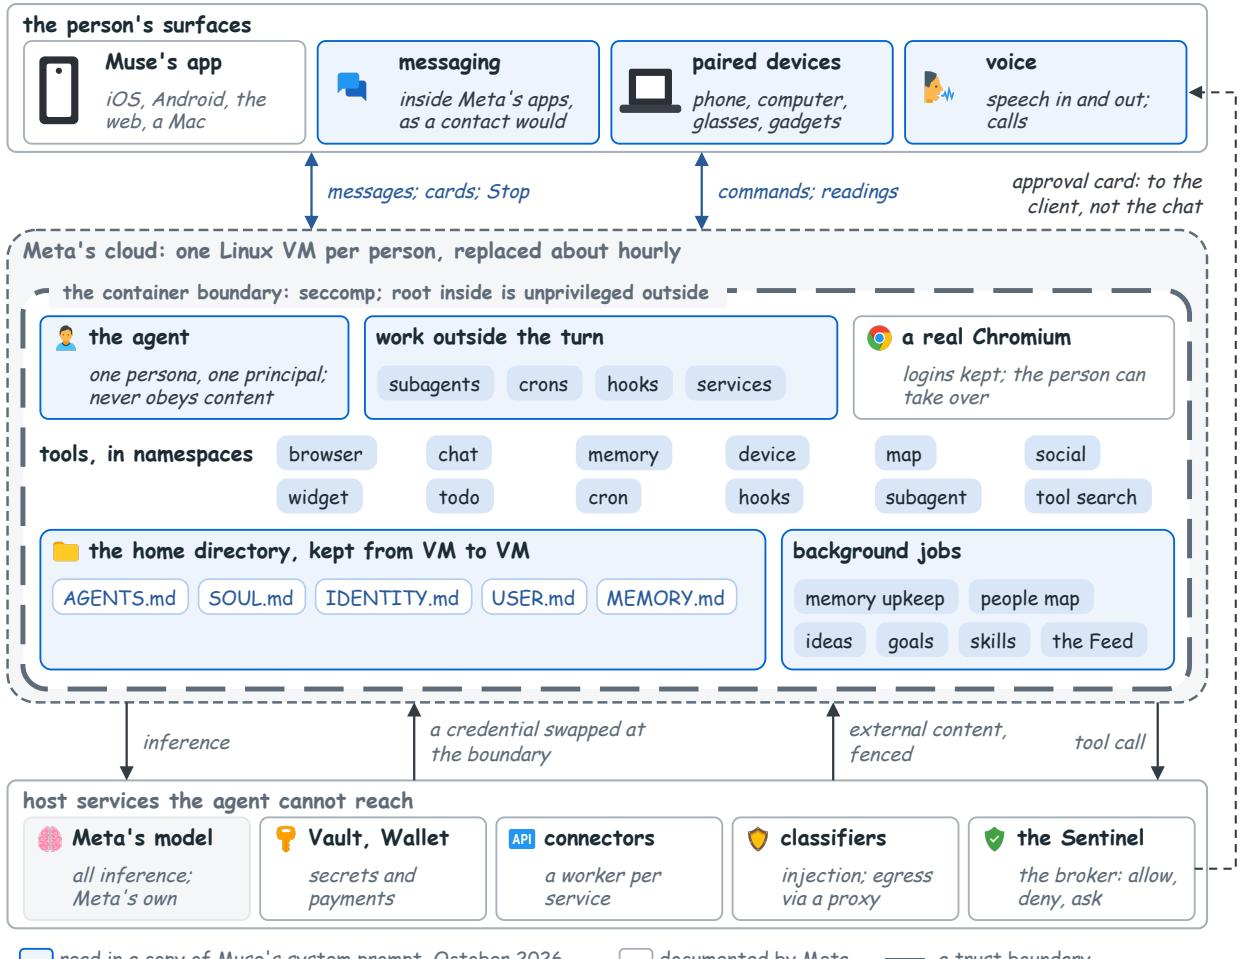
在该框架中,每个用户在云中分配一个专用 Linux 虚拟机,大约每小时更换一次,同时保留持久主目录。agent 及其工具运行在受 seccomp 过滤器和降低后能力约束的容器中。系统提示设定严格 persona,仅为用户工作,执行谨慎与硬性安全停止。agent 使用按命名空间组织的工具,如 browser、chat、memory 和 device control。该架构的关键组件是 Sentinel,它是连接器操作和网络出口的唯一权限机构。agent 只持有 surrogate tokens,这些 tokens 在批准后在网络边界兑换为真实凭证。系统采用内核级污点跟踪,工具进程开始时干净,读取用户数据后变为污点,确保只有符合窄策略的干净请求才能无需提示通过。批准直接作为有作用域的能力呈现给客户端,而不是经过对话。
相比之下,作者开发 nanoMuse 作为去中心化个人 agent,每台设备都作为对等节点运行,携带完整 agent 和自己的 Sentinel。
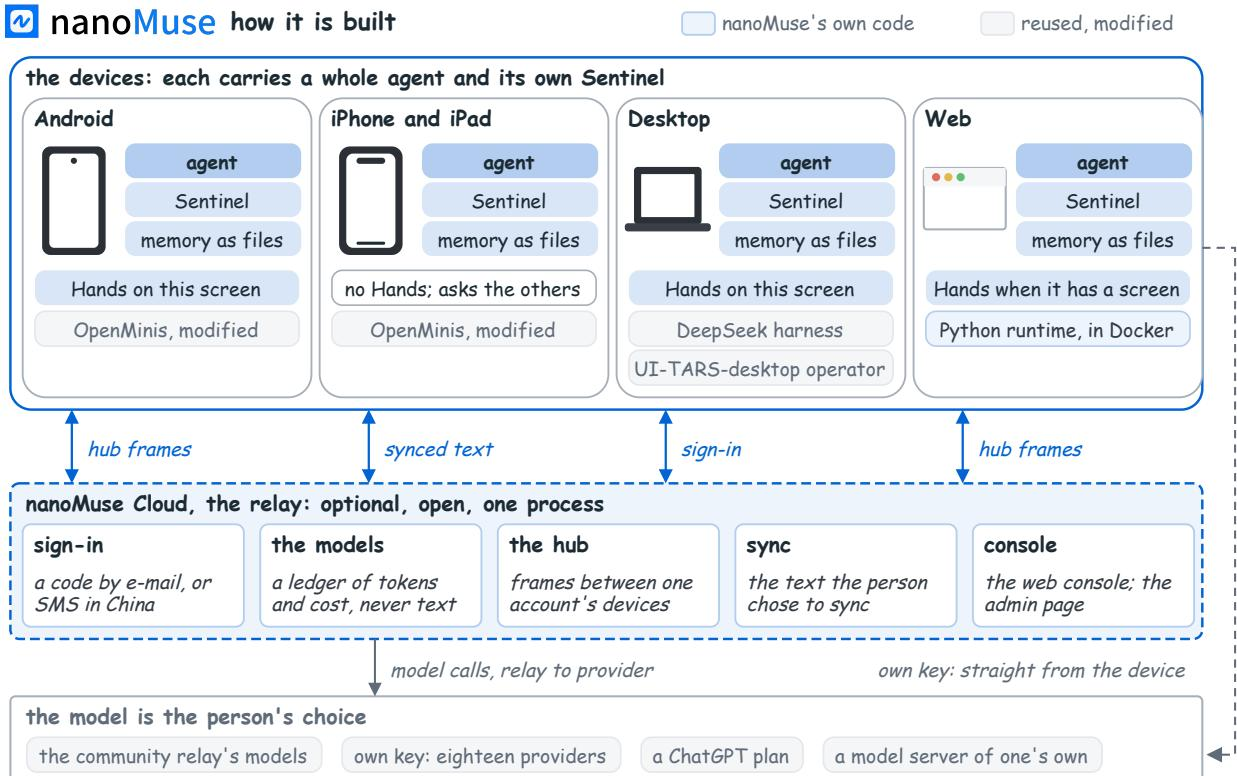
Android 实现在应用内运行完整 agent,包含沙盒化 Alpine Linux 环境、shell、browser 和 MCP servers。桌面应用采用一个 Electron shell,内部是带 Python runtime 的 harness。与云托管方式不同,nanoMuse 将 agent 直接放在设备上,使其可直接访问手机屏幕。该系统中的 Sentinel 作为同一进程族内的策略边界运行,执行固定决策顺序,依次评估被拒绝工具、用户规则、允许和询问列表、数据污点以及工具风险。批准以有作用域的授予形式发出,敏感操作会触发不可绕过的强制警告。对于屏幕交互,系统采用混合方式,从 skills 和命令行工具逐级提升到 browser,最后通过每次截图一个操作循环直接操控屏幕。记忆以普通 Markdown 文件管理,用户可以打开和编辑,保证数据可移植性和透明度。架构包含一个可选且开放的 relay,用于处理登录、模型调用账本和设备同步,而不存储对话的实际内容。
作者概述了一条结构化开发流水线,以在记忆、设备集成和物理世界交互方面提升系统能力。
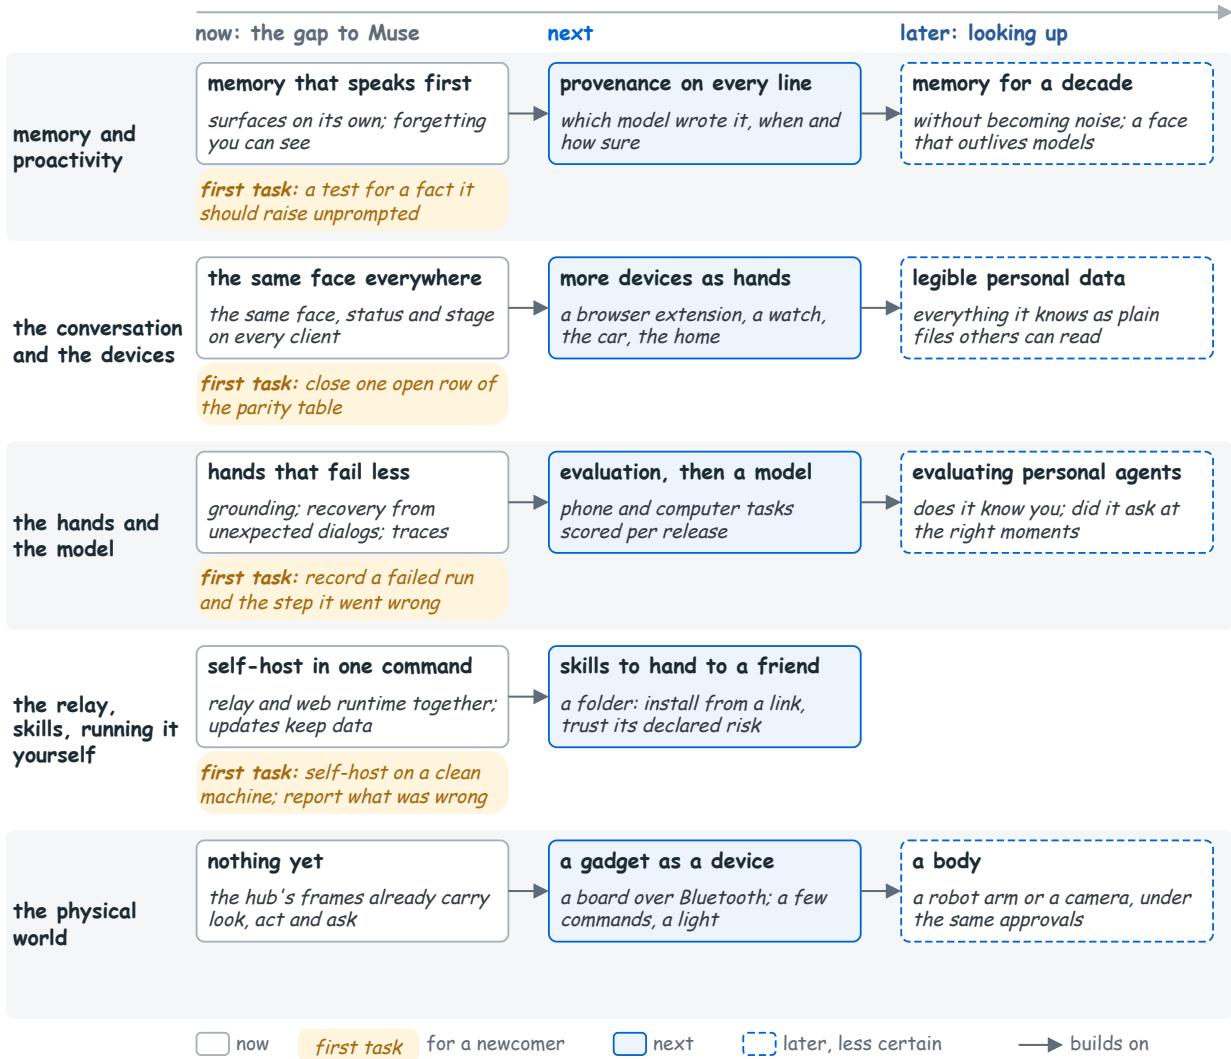
近期重点包括缩小功能差距,改善记忆召回,减少手交互失败,并支持单命令自托管。下一阶段引入由失败运行构建的评估套件,以客观评分各版本,同时在用户贡献的 traces 上训练一个小型开放模型,以减少供应商依赖。长期愿景将 agent 的手延伸到物理世界,在相同的批准和日志机制下集成摄像头、家电和机械臂,最终目标是构建一个记忆和身份能在不同模型、设备和供应商之间延续的 agent。
实验
本节概述 nanoMuse 社区路线图的三个视野:近期工作聚焦记忆、主动性、对话连续性、手可靠性和单命令自托管;后续步骤引入由失败运行构建的评估套件,并用 AndroidWorld、OSWorld、MemGUI-Bench 和 OS-Harm 进行基准测试,同时为手训练一个基于贡献 traces 的小型开放模型,以避免供应商依赖;更远期工作将手延伸到实体设备,以及具有持久记忆和身份的长期 agents。路线图最后邀请贡献,例如 skills、翻译、设备、失败 traces 和更正。
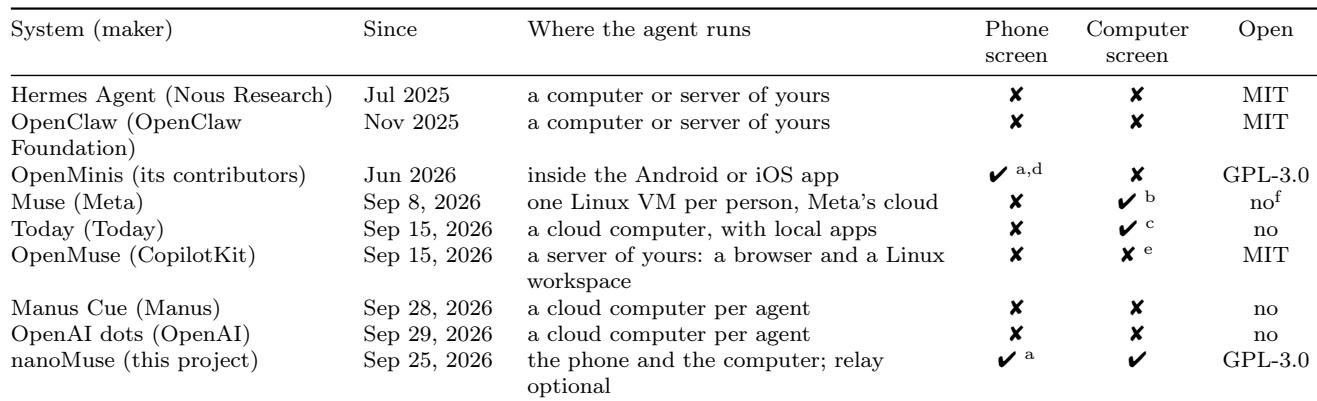
比较涵盖 2025 年中和 2026 年的开源项目,以及 2026 年 9 月推出的一批商业 agents。手机屏幕操作很少见,且缺席于 9 月发布的产品;电脑屏幕操作只出现在两个基于云的系统 Muse 和 Today 中。开放许可集中在较早和自托管项目中,而商业云 agents 是封闭的。只有 OpenMinis 可以操作手机屏幕,且仅在 Android 上;2026 年 9 月的 agents 都没有手机屏幕访问能力。Muse 和 Today 是仅有的列出的具有电脑屏幕操作的系统;OpenMuse 和 Manus Cue 以循环方式运行但没有屏幕控制。开源系统通常在用户自己的电脑、服务器或应用上运行,而商业发布运行在每人的云电脑或虚拟机中。在 9 月的系统之间存在权衡:Muse 和 Today 提供电脑屏幕使用但封闭,OpenMuse 开放但缺少屏幕操作。
nanoMuse 的占用因组件而异:Android 客户端紧凑,桌面客户端下载和安装体积明显更大,relay 轻量到足以在单个小型服务器上运行。自托管成本估算适中,中国大陆以外大约每月几美元,中国大陆以内几十元人民币,另加模型用量。模型调用价格足够低,普通日常聊天只需几分钱。Android 应用是最小的发布产物,而桌面应用下载体积大得多,且在 Linux 上空闲时使用约半 GB 内存。relay 是最轻的运行时组件,空闲时约 85 MB 内存,适合 1 vCPU 和 1 GB 的服务器。自托管 relay 在中国大陆以外预计每月 US4到6,在中国大陆以内每月 ¥30 到 ¥60,不含模型用量。手模型每个 token 的费用高于聊天模型,但典型一天聊天仍只需几分钱。
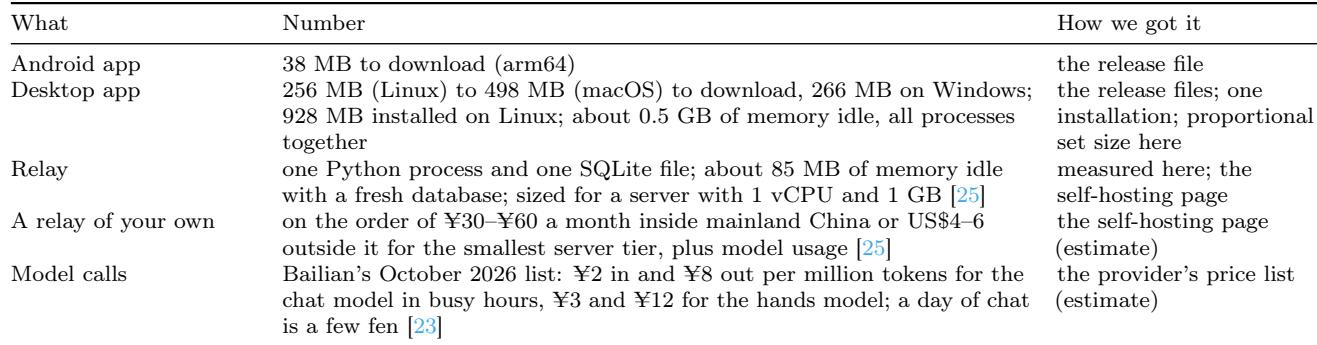
第一项比较考察了开源和商业 agents 的屏幕控制能力与许可,发现手机屏幕操作在 2026 年 9 月发布的产品中很少或不存在,而电脑屏幕操作只出现在封闭的云 agents Muse 和 Today 中,因此用户在屏幕访问和开放性之间面临权衡。第二项评估考察 nanoMuse 的组件占用和托管模型,表明 Android 客户端和 relay 轻量,桌面客户端更重,自托管在模型用量之前的成本仍然适中。总体而言,实验表明 nanoMuse 自托管实用,且当前商业 agents 即使提供屏幕控制也仍然封闭。