Command Palette
Search for a command to run...
多机器人 CBF 安全滤波器的精确可行性认证与最优责任分配
多机器人 CBF 安全滤波器的精确可行性认证与最优责任分配
Chandan Kumar Sah Jishnu Keshavan
摘要
多机器人控制屏障函数(CBF)安全滤波器可能出现不可行问题,但一个失败的二次规划(QP)并不能说明冲突发生的原因或如何解决。为此,我们针对具有异构控制仿射动态和凸输入集的多智能体 CBF 滤波器,提出了一种精确可行性认证方法。该认证通过将安全约束所施加的需求与可用的执行器供给进行解耦,量化了可行性储备。这种分解揭示了 CBF 增益调节或增强执行能力何时能够以及何时不能解决不可行问题,并识别出导致冲突的智能体及其交互。我们进一步提出了一种算法,通过最大化最差局部可行性裕度来最优分配共享安全约束,对于多面体输入集,该算法可转化为一个线性规划。在 320 组配对闭环仿真中,所提出的分配方法将不可行控制步数从约 50% 降至 6.2%,并将违反安全的运行次数从 118/160 降至 24/160。此外,在 52 次不可行事件中,该认证识别出的交互在 94% 的情况下通过松弛恢复了可行性。
一句话总结
作者为多机器人CBF安全过滤器引入了一种精确的可行性证书,该证书将安全需求与执行器供给分离,以量化可行性储备,并给出一种最优分配算法,最大化最差局部可行性裕度,将不可行控制步数从约50%降至6.2%,将违反安全的运行次数从118/160降至24/160,同时该证书能够识别出在94%的不可行事件中,放松某个交互即可恢复可行性。
核心贡献
- 推导出多机器人CBF过滤器的精确锥可行性证书,将逐点可行性分解为约束需求项和执行器供给项,适用于异构控制仿射动力学和凸输入集。
- 该证书刻画了CBF增益调节或增加执行能力何时能解决不可行问题,通过对偶变量识别导致冲突的具体agent和交互,并量化额外执行能力的边际价值。
- 提出一种基于证书的责任分配方法,最大化最差局部可行性裕度;对于多面体输入集,该问题退化为线性规划,在闭环仿真中,将不可行控制步数从约50%降至6.2%,将违反安全的运行次数从118/160降至24/160。
引言
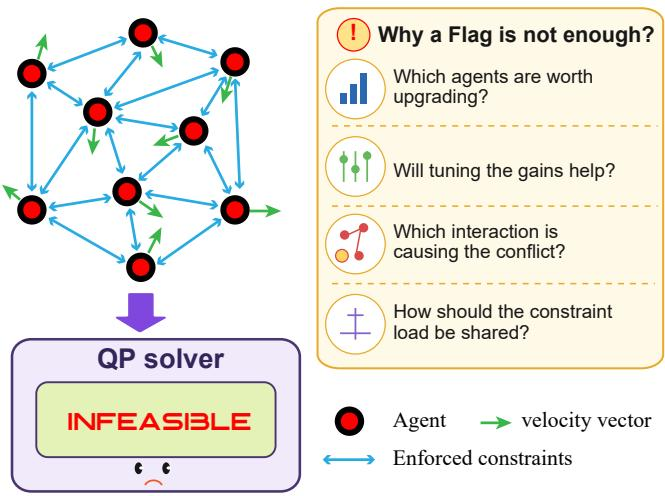
控制屏障函数(CBF)安全过滤器提供了一种原则性的方法,在不丢弃标称控制器的情况下强制执行安全约束,但在多机器人系统中,通常需要同时满足多个成对或高阶约束。即使每个约束单独可行,它们的合取也可能不可行,而标准二次规划仅返回一个二元不可行标志,无法诊断哪个交互导致了冲突或如何解决。先前的工作包括可行性保证构造、兼容性条件、非光滑屏障组合、执行感知公式和在线自适应;最接近的方法为堆叠的常范数线性时不变屏障约束或欠驱动系统的对立高阶CBF边界提供了可行性测试,但它们没有量化约束需求与执行器供给之间的差距,也未涵盖状态依赖的法向量、任意凸输入集和多agent设置。作者推导出一个精确锥证书,刻画逐点可行性,并将约束需求与执行器供给分离,从而能够诊断不可行问题应通过CBF编码、增加执行能力还是重新分配约束责任来解决;该证书还产生分散式责任分配,最大化最差局部可行性裕度,对于多面体输入集退化为线性规划。
方法
作者为具有高阶控制屏障函数约束的分散式多agent系统开发了一种基于证书的安全过滤框架。该方法将全局可行性认证与局部责任分配分离,使每个agent能够局部行动,同时保证局部行动的集合满足所有耦合的HOCBF约束。
对于具有异构控制仿射动力学的N个agent系统
x˙i=fi(xi)+gi(xi)ui,ui∈Ui,每个安全约束k由一个屏障函数hk表示,其支撑集Sk包含影响该约束的agent。对于具有统一相对阶rk的约束,作者构造了HOCBF链
ψk,0=hk,ψk,j=ψ˙k,j−1+αk,j,j=1,…,rk,其中αk,j是K类函数。在相对阶假设下,链的最后阶段对控制输入是仿射的。将所有约束堆叠,得到耦合仿射条件
G(x)u≥−b(x).对于每个约束k和agent i∈Sk,系数方向为
Gk,i=Lgiψk,rk−1,bk=Lfψk,rk−1+αk,rk.因此瞬时可行集为
F={x:∃u∈U, G(x)u≥−b(x)}.该方法的核心是一个精确标量可行性证书。令νk,i=Gk,i⊤表示约束k对agent i的输入空间方向。对于非负权重λ∈Δ,其中Δ是约束上的概率单纯形,定义agent i的组合方向为
νi(λ)=k:i∈Sk∑λkνk,i.沿该方向可用的最大输入贡献是支撑函数
σUi(ν)=ui∈Uimax⟨ν,ui⟩.可行性储备定义为
M(x)=λ∈Δmin[λ⊤b(x)+i=1∑NσUi(νi(λ))].作者证明该最小化是一个凸规划,且最小值可达,并且安全过滤器在x处可行当且仅当
M(x)≥0.该证书分解为由屏障条件施加的需求项λ⊤b和代表可用执行能力的供给项∑iσUi(νi(λ))。当对约束的每种加权,供给都能满足需求时,可行性成立。
当输入集可表示为
Ui=oi+Wi,其中Wi是对称、凸且紧的,支撑函数分解为一个偏移项和一个中心化供给项。储备变为
M(x)=λ∈Δmin[λ⊤b′(x)+S(x,λ)],其中
bk′=bk+i∈Sk∑⟨νk,i,oi⟩将非对称输入偏移吸收到有效需求中,而
S(x,λ)=i∑σWi(νi(λ))是对称执行供给。这种分离贯穿整个框架。作者还表明,除了分配算法未使用的倒数第二个例外情况,系数方向Gk,i退化为LgiLfrk−1hk,且不依赖于K类调节参数。因此,调节改变的是需求,而非可用的输入供给。
该证书还支持不可行性诊断。定义最小供给为
S⋆(x)=λ∈ΔminS(x,λ).作者证明S⋆(x)=0恰好当存在权重λ⋆∈Δ使得
νi(λ⋆)⊥spanWi对每个agent i成立。若每个Wi是满维的,这简化为
Aλ⋆=0,其中Aλ=(νi(λ))i。等价地,原点位于约束方向的凸包中。在这种退化条件下,将所有输入集按任意正因子缩放都无法增加供给。若相应的需求为负,则执行器的任何缩放都不能使该状态可行。因此,该方法区分了由执行器几何引起的不可行性与由冲突或过度的屏障需求引起的不可行性。
该证书还给出了边际敏感性结果。当极小值点λ⋆唯一时,
∂ρi∂M(x;ρ)=σWi(νi(λ⋆))≥0.边际值为零表明增加agent i的执行权限无法改善可行性。作者还给出了稀疏性结果:存在一个极小值点λ⋆,其支撑集大小至多为
rank[A;1⊤]≤i∑mi+1.因此,一个不可约冲突涉及的约束数至多比总执行自由度多一个,使得该界限是维数性的而非组合性的。
对于分散式执行,作者引入责任权重θk,i≥0,满足
i∈Sk∑θk,i=1.每个共享约束被分配给影响它的agent。若agent i满足其分配的局部份额
θk,ibk(x)+Gk,i(x)ui≥0,k∈Ei,则对i∈Sk求和即可恢复原始HOCBF条件。因此,θ的选择影响局部可行性,但不损害安全性。
对于固定分配,agent i的局部可行性裕度为
miloc(x;θ)=ui∈Uimaxk∈Eimin(θk,ibk(x)+Gk,i(x)ui).这正是agent i利用自身输入集所能达到的最差松弛量。若对每个agent均有miloc(x;θ)≥0,则全局可行性储备满足M(x)≥0。
作者将θ的选择建模为一个最大化最差局部裕度的优化问题。对于多面体输入集,这变为线性规划
t,θ,umax t约束为
t≤θk,ibk+Gk,iui,k∈E, i∈Sk, i∈Sk∑θk,i=1,θ≥0,ui∈Ui.若最优值满足t⋆≥0,则所得分配使所有局部规划可行,并认证全局可行性。若t⋆<0,则不存在可容许的分配能使所有局部规划可行。M(x)≥0与t⋆<0之间的差距刻画了分散化引入的可行性损失。
最终的控制步骤在联合状态上求解上述分配规划,并仅将标量责任权重θ⋆广播给各agent。然后每个agent在其自身输入集和关联约束上求解一个小型局部规划。该规划还返回一个候选输入u⋆。当t⋆≥0时,丢弃u⋆,因为它仅认证可行性,每个agent转而选择满足其分配份额且最接近其标称控制的输入。当t⋆<0时,u⋆被用作最小不可行动作,使最差局部裕度尽可能高。对于非多面体输入集,同样的构造产生一个凸规划而非线性规划。
实验
评估采用欠驱动平面车辆的闭环仿真,随机起始和目标位置产生密集冲突,同时测试冲突定位和责任分配。对偶乘子在94%的情况下正确识别导致不可行的单一交互,所提出的分配重新分配责任以解决局部规划不可行问题,将不可行控制步数从均匀和按能力加权启发式算法的约50%降至约6%,几乎与集中式过滤器相当。闭环结果表明,这种证书最优分配显著提高了安全性,约束违反更少,平均最近接近距离为正,而按能力加权相比均匀分配几乎没有收益。
证书最优分配的不可行步率接近6%,与集中式参考紧密匹配,而均匀和按能力加权启发式算法导致约一半的控制步不可行。启发式算法的失败率随agent数量急剧增长,而所提方法始终保持较低水平。按能力加权相比均匀分配几乎没有改善。证书最优分配的不可行步率约为6%,几乎与集中式参考相同,而启发式算法约为50%。在均匀和按能力加权分配下,不可行率从N=6时的约27%增加到N=12时的约69%,且按能力加权相比均匀分配改善甚微。
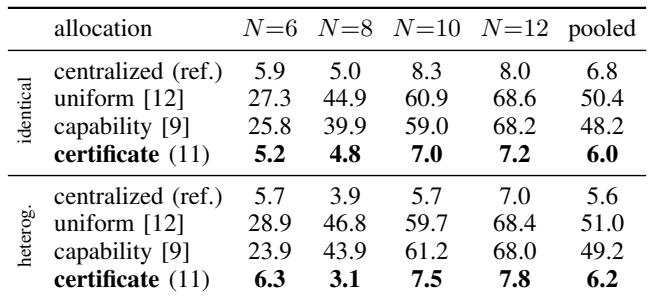
证书最优分配的不可行步率约为6%,几乎与集中式参考相同,而均匀和按能力加权启发式算法导致约一半的控制步不可行。启发式算法的失败率随agent数量急剧上升,而所提方法始终保持较低水平,按能力加权相比均匀分配几乎没有收益。